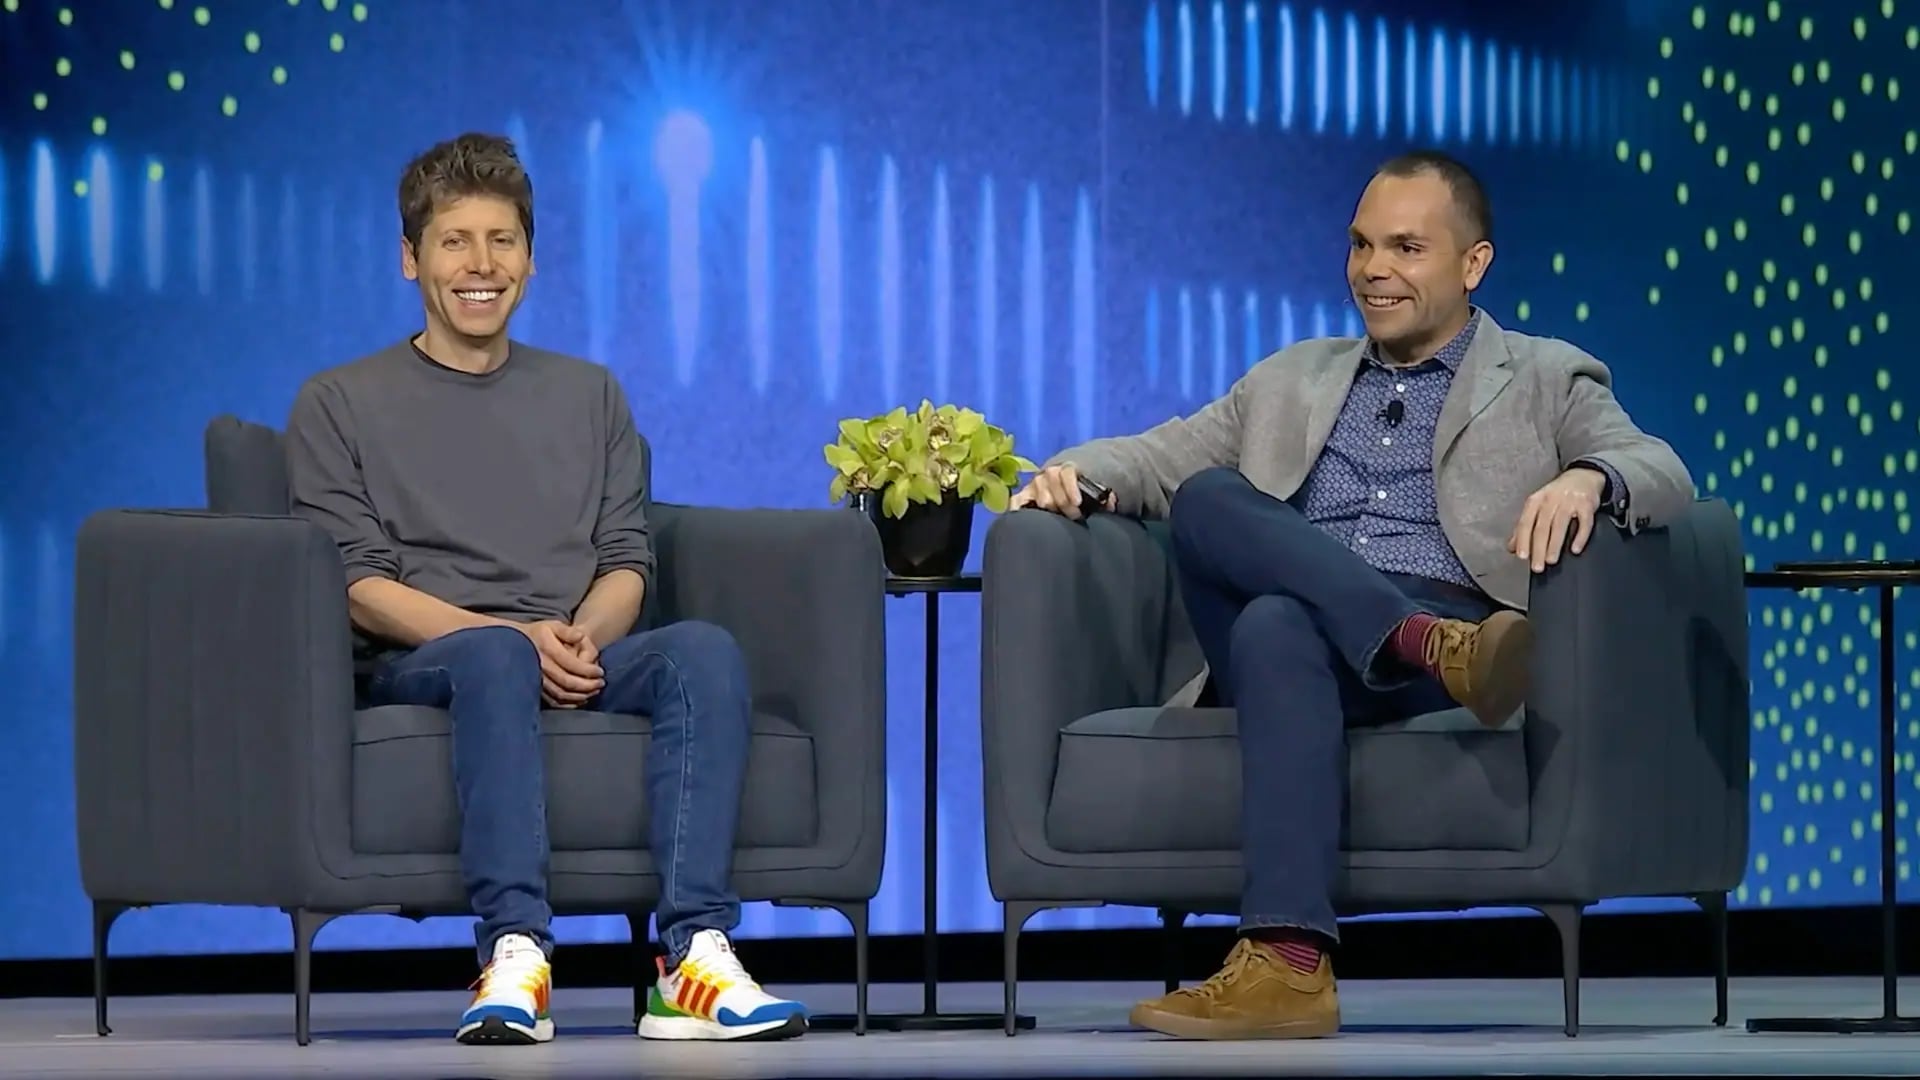
OpenAI CEO'su Sam Altman, yapay zekanın siber güvenlik alanında yarattığı etkiye dair tartışmalara net bir çerçeve getirdi. Oracle ile birlikte düzenlenen etkinlikte konuşan Altman, yapay zekanın yeni güvenlik açıkları üretmediğini, aksine son elli yılda biriken mevcut zafiyetleri çok daha hızlı biçimde görünür kıldığını savundu. Oracle'ın eş CEO'su Clay Magouyrk ile sahnede yaptığı sohbette Altman, yapay zekanın aslında bir sorun kaynağı değil, bir teşhis aracı olduğunu vurguladı.
- Yapay zeka yeni açık üretmiyor, onlarca yıldır biriken zafiyetleri hızla ortaya çıkarıyor.
- Oracle'ın son yama güncellemesinde yaklaşık 3 bin sorun ele alındı; çoğu yapay zeka sayesinde tespit edildi.
- Oracle AI Security Mesh, işletmelerin istismar kanıtlarını önceden incelemesine ve yamaları önceliklendirmesine imkan tanıyor.
Yapay zeka neden bu kadar çok açık buluyor?
Tartışmanın arka planında son dönemde hızla artan yapay zeka destekli hata yamaları yer alıyor. Şirketler, daha önce hiç görülmemiş bir hızda güvenlik yaması yayımlıyor. Oracle'ın son çeyrek yama güncellemesi tek başına yaklaşık 3 bin sorunu ele aldı ve bunların büyük bölümü yalnızca yapay zeka yardımıyla tespit edildi. Bu tablo, yapay zekanın keşif kapasitesinin ne kadar yüksek olduğunu gösteriyor.
Altman'ın aktardığı bakış açısına göre sorun, yapay zekanın açık üretmesi değil; onlarca yıldır fark edilmeden kalan zafiyetlerin artık çok daha hızlı ortaya dökülmesi. Bu durum, kurumların güvenlik stratejilerini baştan gözden geçirmesini zorunlu kılıyor.
Oracle AI Security Mesh ne işe yarıyor?
Oracle, bu süreçte işletmelere destek olmak için OpenAI ile yeni bir iş birliğine gitti. Oracle AI Security Mesh özelliği sayesinde şirketler, yeniden üretim adımları ve test sonuçları gibi destekleyici kanıtları görebilecek. Böylece yanlış pozitifleri ayıklamak ve en büyük tehditleri önceliklendirmek mümkün hale geliyor. Amaç, istismarları gerçekleşmeden önce incelemek ve düzeltme çalışmalarını hızlandırmak.
OpenAI Siber Güvenlik Başkanı Johannes Landgraf, sınır teknolojilerinin kurumlara giderek karmaşıklaşan tehditleri tanımlama ve yanıtlama fırsatı sunduğunu belirtti. Ancak en büyük endişe de burada başlıyor: Yapay zeka açıkları ne kadar hızlı buluyorsa, saldırganlar da aynı hızda istismar edebiliyor.
Kurumlar tek tek yama yapmaya devam edebilir mi?
Altman, mevcut yaklaşımın sürdürülebilir olmadığını açıkça dile getirdi. Tüm tedarik zinciri boyunca her hatayı tek tek yamalamanın giderek zorlaştığını belirten Altman, yeni düzeltme yöntemlerine ihtiyaç duyulacağını söyledi. Bu ifade, güvenlik ekiplerinin gelecekte yalnızca hata avcılığı değil, sürekli izleme ve proaktif savunma odaklı yeniden yapılanması gerektiğine işaret ediyor.
| Konu | Mevcut Durum | Yapay Zeka Etkisi |
|---|
| Açık tespiti | Yavaş ve kısmi | Saatler içinde binlerce zafiyet |
| Yama hızı | Sınırlı kapasite | Çok daha yüksek yama temposu |
| Saldırgan avantajı | Manuel istismar | Aynı hızda otomatik istismar |
| Savunma yaklaşımı | Tek tek hata düzeltme | Sürekli izleme ve önceliklendirme |
Türkiye'deki işletmeler için ne anlama geliyor?
Oracle AI Security Mesh'in küresel lansmanı henüz yeni olsa da Türkiye'deki kurumsal müşteriler için fiyatlandırma ve yerel kullanılabilirlik detayları netleşmiş değil. Ancak açıklanan model, özellikle kritik altyapı ve finans sektöründeki şirketler için önemli bir sinyal veriyor: Yapay zeka destekli güvenlik araçları, yama süreçlerini hızlandırırken aynı zamanda saldırganların da aynı araçlara erişebildiği bir yarışı beraberinde getiriyor.
Altman'ın vurguladığı temel nokta şu: Yapay zeka sorunu yaratmıyor, var olan sorunu görünür kılıyor. Bu görünürlük, kurumların savunma reflekslerini ne kadar hızlı güncelleyebildiğine bağlı olarak bir avantaja ya da bir krize dönüşebilir.