Apple, iOS 27.3 güncellemesiyle birlikte herkese açık iCloud bağlantılarını zararlı içerik açısından denetlemeye başlayacağını duyurdu. Şirketin açıklamasına göre bu denetim yalnızca iOS 27.3 ile sınırlı kalmayacak; iPadOS 27.3, macOS 27.3 ve visionOS 27.3 sürümlerinde de aynı uygulama geçerli olacak. Apple, iCloud Fotoğraflar ve iCloud Drive üzerinde "Bağlantıya sahip olan herkes" seçeneğiyle paylaşılan görsellerin ve dosyaların içerik kontrolü için Apple tarafından erişilebilir hale getirileceğini belirtiyor.
- Herkese açık iCloud bağlantılarındaki dosyalar Apple tarafından denetlenecek.
- Zararlı içerik tespit edilirse Apple içeriği kaldırma, değiştirme veya hesabı devre dışı bırakma hakkını saklı tutuyor.
- Yeni sürümler şu anda geliştiriciler için beta aşamasında ve Aralık ayında genel kullanıma sunulacak.
Zararlı içerik tam olarak ne anlama geliyor?
Apple, "zararlı içerik" ifadesinin kapsamını net bir şekilde tanımlamıyor. Ancak şirketin kolluk kuvvetleriyle iş birliğinden söz etmesi, bu tanımın kötü amaçlı yazılımlar, zararlı dosyalar ve çocukların cinsel istismarına yönelik materyalleri (CSAM) kapsayabileceğine işaret ediyor. Apple, zararlı içerik yüklemeye çalışılması durumunda içeriği taşıma, reddetme, değiştirme, kaldırma veya silme hakkını saklı tutuyor. Şirket ayrıca Apple Hesabı'na yönelik yaptırımlar da uygulayabilir; hesabı engelleme veya devre dışı bırakma, ilişkili e-posta adresi ya da telefon numarasıyla yeni bir Apple Hesabı oluşturulmasını engelleme ve gerekli görülmesi halinde kolluk kuvvetlerini sürece dahil etme bu yaptırımlar arasında yer alıyor.
Hangi paylaşım yöntemleri denetlenecek?
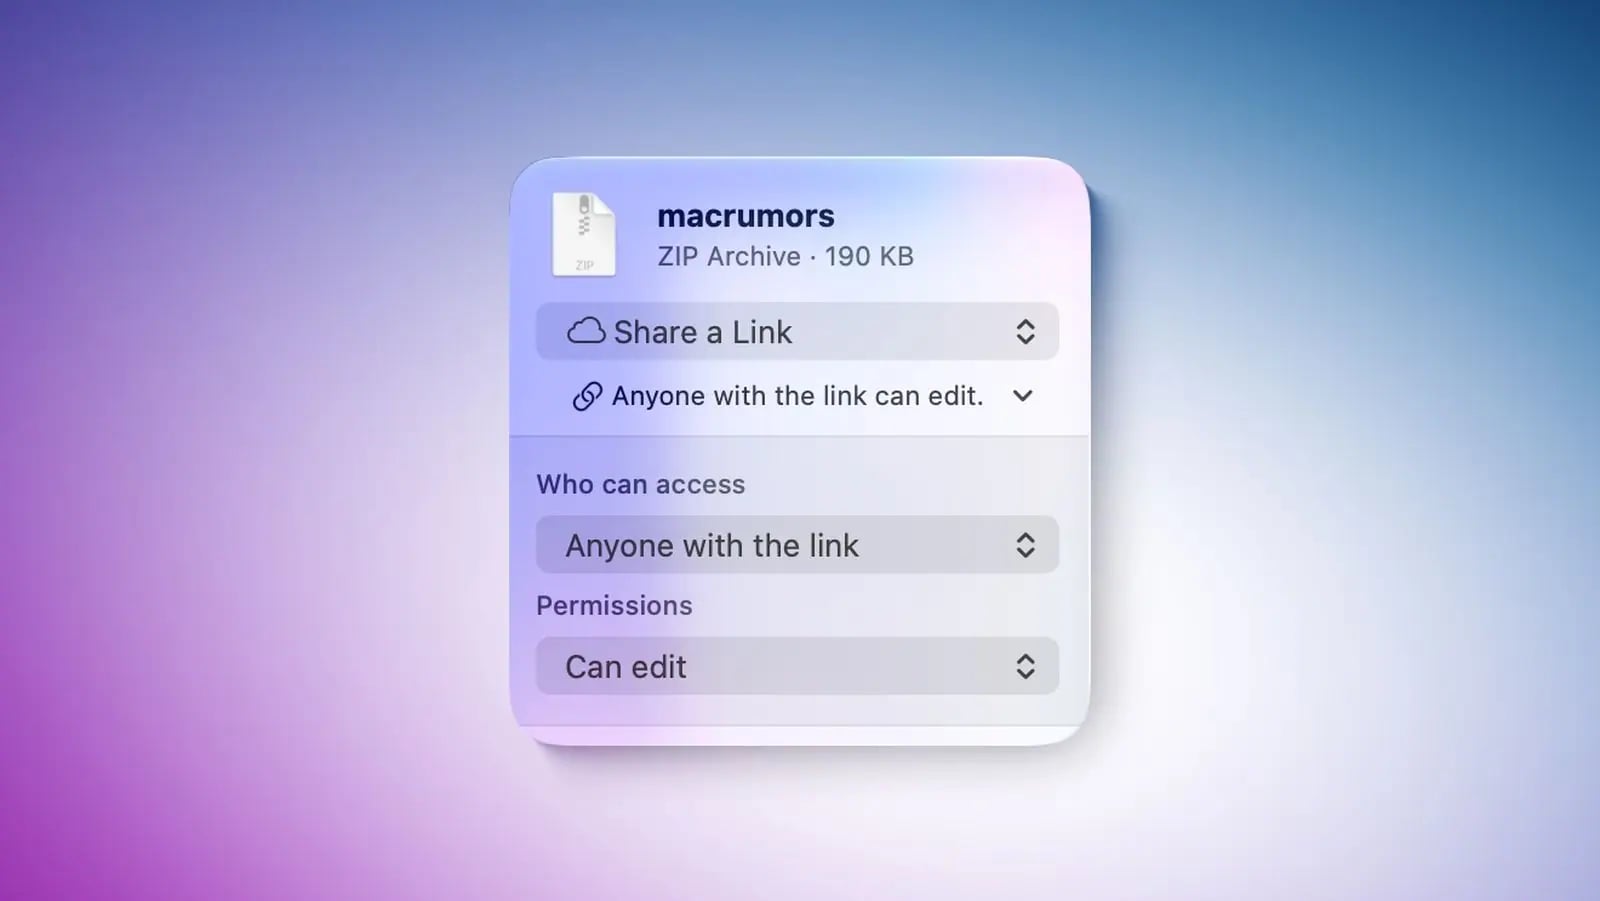
İCloud dosyaları iki farklı yöntemle paylaşılabiliyor: "Kopya Gönder" seçeneği dosyayı doğrudan karşı tarafa iletirken, "Bağlantı Paylaş" seçeneği karşı tarafın dosyayı indirmesine olanak tanıyor. Bağlantı paylaşımında "Seçtiğiniz kişiler" ve "Bağlantıya sahip olan herkes" olmak üzere iki seçenek bulunuyor. Apple'ın denetimi yalnızca ikinci seçenekle, yani herkese açık bağlantılarla oluşturulan paylaşımları kapsayacak. Şirket, 27.3 güncellemelerinden önce oluşturulmuş bağlantıların denetlenip denetlenmeyeceği konusunda ise net bir açıklama yapmıyor.
Uçtan uca şifreleme nasıl etkilenecek?
Apple'ın açıklamasındaki en dikkat çekici noktalardan biri, herkese açık hale getirilen içeriğin artık uçtan uca şifreli olmadığı yönündeki ifade. Şirket, Gelişmiş Veri Koruması (Advanced Data Protection) açık olsa bile bu durumun değişmediğini vurguluyor. Başka bir deyişle, bir dosyayı "Bağlantıya sahip olan herkes" seçeneğiyle paylaştığınızda, o dosya artık yalnızca sizin ve alıcının erişebildiği şifreli bir alanda kalmıyor; Apple'ın içerik kontrolü için erişebildiği bir yapıya dönüşüyor.
Güncellemeler ne zaman gelecek?
İOS 27.3, iPadOS 27.3, macOS 27.3 ve visionOS 27.3 şu anda geliştiriciler için beta test aşamasında. Apple, söz konusu yazılımların Aralık ayında genel kullanıma sunulacağını belirtiyor. Türkiye özelinde ayrı bir fiyat veya bölgesel farklılık bilgisi paylaşılmadı; güncellemeler küresel olarak aynı takvimle yayınlanacak.
Kullanıcılar için pratikte ne değişiyor?
Bu değişiklik, iCloud üzerinden dosya paylaşan kullanıcılar için önemli sonuçlar doğuruyor. Herkese açık bağlantı oluşturmak, dosyanın Apple tarafından denetlenebileceği anlamına geliyor. Dolayısıyla hassas veya gizli kalması gereken içeriklerin "Bağlantıya sahip olan herkes" seçeneğiyle paylaşılmaması, bunun yerine "Seçtiğiniz kişiler" seçeneğinin veya doğrudan "Kopya Gönder" yönteminin tercih edilmesi öneriliyor. Apple'ın zararlı içerik tanımını netleştirmemesi ise denetimin sınırları konusunda belirsizlik yaratıyor; zira kötü amaçlı yazılım içeren bir dosya da çocuk istismarı materyali de aynı kapsamda değerlendirilebilir.
Apple'ın bu adımı, gizlilik odaklı yaklaşımıyla bilinen şirketin herkese açık paylaşımlarda denetim yetkisini genişletmesi anlamına geliyor. Şirketin daha önce CSAM taraması konusunda yaşadığı tartışmalar göz önüne alındığında, yeni düzenlemenin kullanıcılar ve gizlilik savunucuları arasında nasıl karşılanacağı merak konusu.