Yazılım & Uygulama
Vatikan'ın Dua Uygulaması Büyük Siber Tehlikeye Açıldı: 700 Bin Kullanıcı Risk Altında
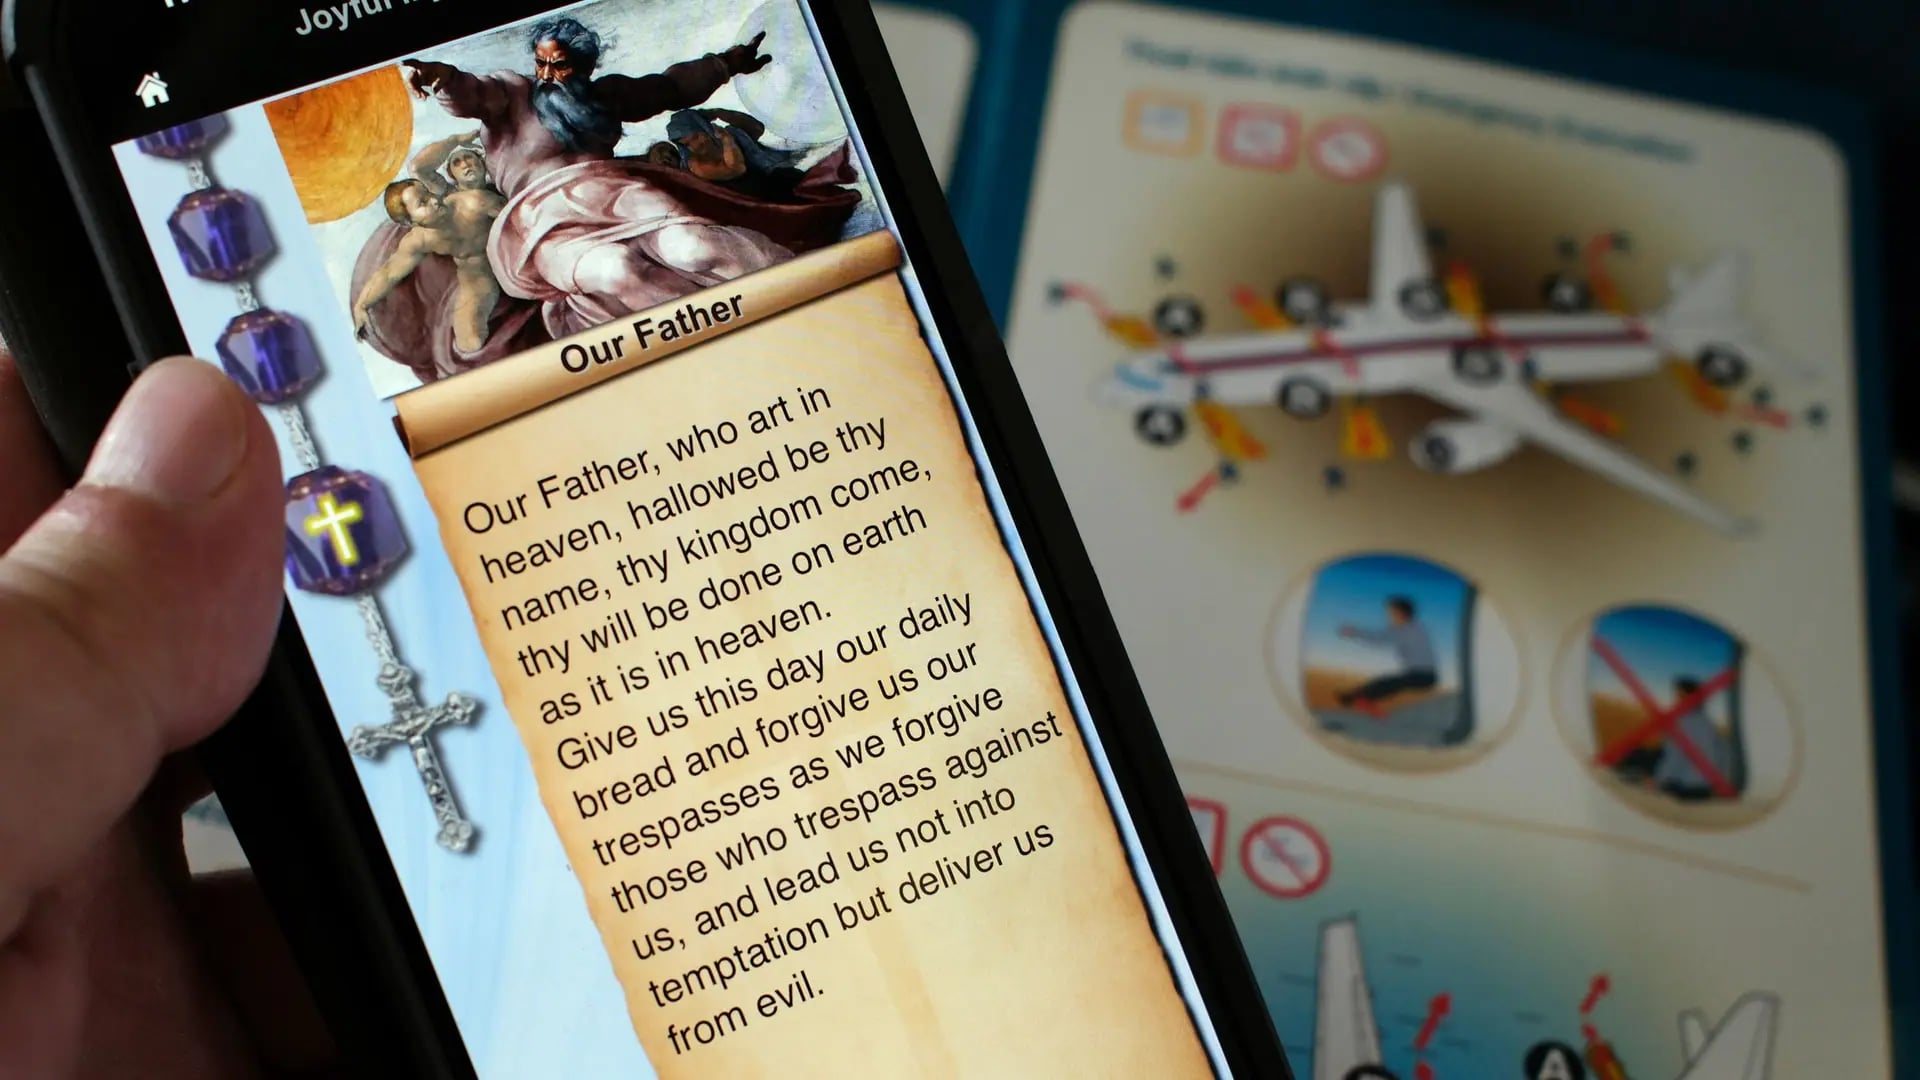
Vatikan'ın resmi dua uygulaması Click To Pray, ciddi veri güvenliği zafiyetleri içeriyor.
Hexcore
2 dk
Veri Ağına Aktar
Hexcore okurları, dini uygulamaların bile dijital güvenlikten ne kadar uzak olabileceğini gösteren şok edici bir siber saldırı vakasına tanıklık ediyor.
yama veya iyileştirme ihtiyacı duyan bu güvenlik açığı, güvenlik araştırmacısı BobDaHacker tarafından önceden tespit edilmiş olsa da, ilgili ekiplerin sessiz kalması büyük bir soruma neden oldu. Ocak 2026 tarihinde keşfedilen zafiyetler sayesinde saldırganlar, uygulama aracılığıyla kullanıcıların gizli bilgilerine ulaşabiliyorlardı.
Bulgulara göre bu uygulamadaki yetersiz güvenlik önlemleri, herhangi birinin API (Application Programming Interface) uç noktası üzerinden kolayca kullanıcı verilerini çekmesine olanak tanıyordu. Kaba kuvvet veya gelişmiş hacking teknikleri yerine sadece bireysel kimlik numaraları girilmesiyle dahi sisteme sızma imkanı oluştu.
Yoldalmaz bu güvenlik açığından edinilebilen bilgilere ilk ve soyadlar, e-posta adresleri ve doğum tarihleri gibi hayati bilgiler dahildi. Bu bilgilerin tek başına büyük bir risk teşkil etme ihtimali göz ardı edilmemeli; zira ele geçirilen bu isim ve e-posta listeleri kötü niyetli aktörler için mükemmel bir avlanma alanına dönüştü.
Veri sızıntıları genellikle devasa sosyal medya platformları veya finansal kurumlar gibi büyük hedeflerde yaşanır. Ancak 'Click To Pray' uygulamasında yaklaşık 720 bin hesaba ulaşılması, bu durumun küçük bir hedef olsa dahi potansiyel risk taşıyan geniş bir kitleye sahip olduğunu gösterdi. Özellikle bu uygulamayı kullanan kullanıcı kitlesinin genellikle teknoloji konusunda pek deneyimli olmayan yaşlı vatandaşlardan oluşması, durumu daha da vahim hale getiriyor.
yetebileceğimiz en korkutucu detay ise saldırı sürecinin ne kadar kolay olduğuydu. Sisteme sızmak için özel bir yöntem gerekmiyordu. Kullanıcı ID'si yeni hesaplar oluşturulduğunda arka arkaya sıralanan (sequential) yapıda veriliyordu ve API üzerinde bu kullanıcıların tamamını otomatik olarak listelemek için sadece tek bir GET isteği yeterliydi.
bir kişinin e-posta adresi veya doğum tarihi gibi verilerinin ele geçirilmesi, kötü niyetli kişiler tarafından kimlik avı (phishing) saldırılarının başlatılması için fazlasıyla yeterliydi. Bu tür sahte iletişimler yoluyla kullanıcıların finansal bilgilerine ulaşma riski oluşuyordu.
Teknoloji uzmanları bu uygulamayı çevrimiçi güvenlik açısından değerlendirdiklerinde, hesap doğrulaması için kullanılan validation_hash gibi kritik verilerin şifrelenmeden (clear) depolandığını gördüler. Bu durum, API'ye erişimi olan herkesin bir kullanıcının hesabının geçerliliğini e-posta kutularını kontrol ederek teyit etmesini mümkün kılıyordu.
Instagram Edits, fotoğraf, video ve metin içeriklerini tek çalışma alanında birleştiren carousel oluşturma özelliğini kullanıma sundu.
Henüz yorum yapılmamış. İlk yorumu sen yap!
E-posta adresiniz yayımlanmayacaktır. Gerekli alanlar (*) ile işaretlenmiştir.