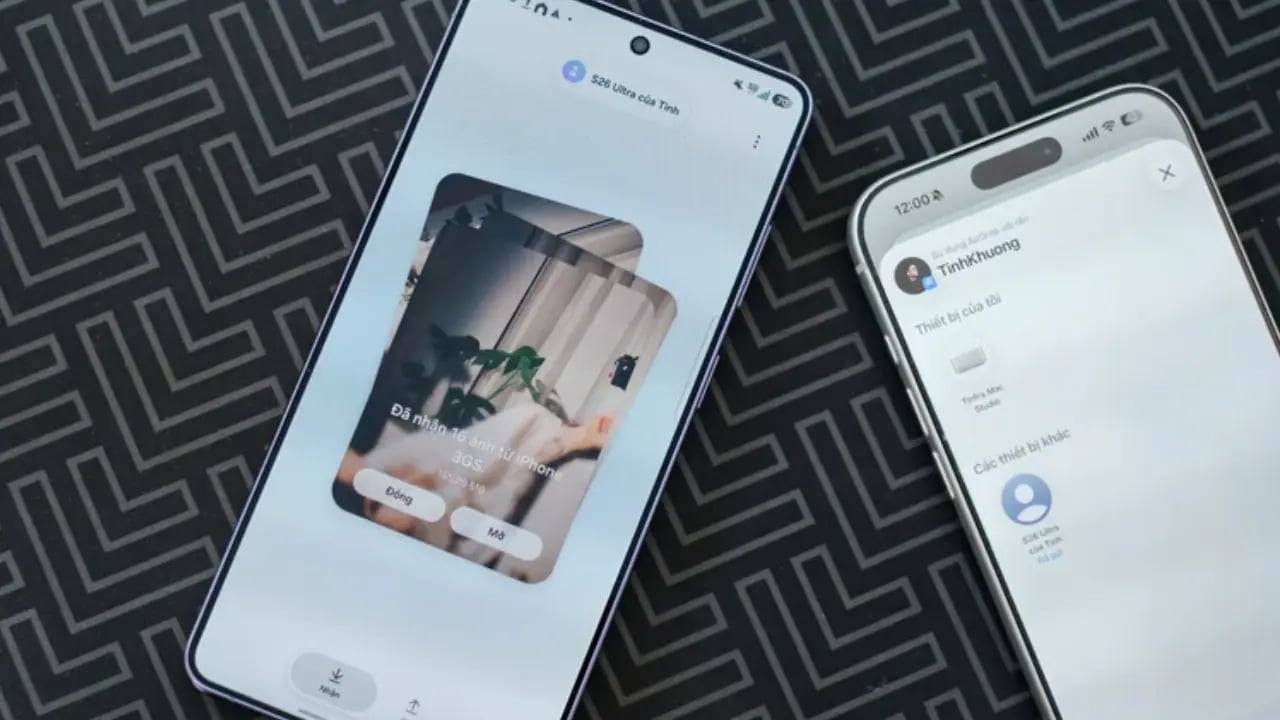
Apple'ın AirDrop servisi ve Google'ın Android ekosisteminde popüler olan Quick Share özelliği, dijital dünyada veri paylaşımını inanılmaz derecede kolaylaştırdı. Bu iki servis sayesinde kullanıcılar; herhangi bir karmaşık hesap oluşturmaya veya cihazları manuel olarak eşleştirmeye ihtiyaç duymadan, yalnızca Wi-Fi ağı üzerinden birkaç saniye içinde fotoğraf ve belge alışverişinde bulunabiliyor.
Ancak bu pratikliğin ardında yer alan sürekli çalışan arka plan sistemleri ciddi güvenlik açıkları barındırıyor. Dünyanın önde gelen güvenlik araştırma kurumlarından CISPA Helmholtz Bilgi Güvenliği Merkezi ekipleri, AirDrop ve Quick Share mekanizmalarını inceleyerek toplam altı kritik zafiyet tespit etti.
Altı Kritik Güvenlik Açığı Ortaya Çıktı
Tespit edilen altı açık; Apple cihazlarını etkileyen üç ana sorun ile Android tarafındaki Quick Share işleyişini ilgilendiren diğer üç teknik detaydan oluşuyor. Sorunların merkezinde, macOS ve iOS işletim sistemlerinde veri paylaşımını yöneten 'sharingd' adı verilen merkezi bir servis bulunuyor. Bu yapı yalnızca AirDrop görevlerini yerine getirmekle kalmıyor; aynı zamanda AirPlay gibi ek özellikleri, Evrensel Panoya (Universal Clipboard) erişimi ve Devamlılık Kamerası (Continuity Camera) gibi akıcı işlevleri de çalıştırıyor.
Android tarafındaki Quick Share ise Windows işletim sistemi ile Android cihazlar arasında bağlantı kurulmasını sağlayan sistemde zafiyet barındırıyor. Bu bulgular, hem Apple hem de Google tarafından kamuoyuna duyuruldu ve her iki şirket de acilen bu güvenlik açıklarını gidermek için gerekli güncellemeleri hazırladı.
Saldırı Nasıl Gerçekleşiyor?
Hakemlerin en çok dikkat çektiği nokta ise saldırı vektörünün son derece basit olması. AirDrop veya Quick Share, çevrelerindeki potansiyel cihazları otomatik olarak bulabilmek adına arka planda sürekli veri dinleyen servisleri aktif tutuyor. Kullanıcı herhangi bir işlem yapmadan önce bu sistemler, yakındaki dijital donanımlardan verileri işliyor.
Bu durum saldırganların elini güçlendiriyor. Araştırmacılara göre başarılı bir siber saldıra gerçekleştirmek için sadece Wi-Fi bağlantısı olan bir dizüstü bilgisayara sahip olmak ve hedef cihaza yaklaşık 10 ila 30 metre mesafede bulunmak yeterli olabiliyor. Ancak bu durumun gerçekleşmesi, paylaşıma açık seçeneklerin yani AirDrop veya Quick Share'ın Ayarlarda 'Herkes' moduyla görünür durumda olması şartına bağlı.
Hangi Özellikler Daha Riskli?
Meseleye daha yakından bakıldığında farklı risk profilleri ortaya çıkıyor. AirDrop sisteminde, özel olarak gönderilen belirli komutların yanlış kullanımının 'sharingd' servisinin tamamen kilitlenmesine neden olduğu belirtiliyor. Bu durumun sonucu sadece paylaşım özelliklerini değil; aynı zamanda yukarıda bahsettiğimiz Devamlılık Kamerası gibi kritik işlevlerin de durması olabiliyor.
Öte yandan Quick Share tarafı daha büyük güvenlik endişeleri taşıyor. Sistem, tam bir güvenlik doğrulaması tamamlanmadan önce bazı veri paketlerini kabul edebiliyor. Bu paketler gerekli şifrelemeye sahip olmadığından saldırganların bağlantıyı yeniden ele geçirmesine olanak veriyor. Benzer bir mantıkla Windows tarafındaki entegrasyon da aynı 'use-after-free' adı verilen bellek hatasını tetikleyebiliyor.
Kendinizi Nasıl Korumalısınız?
Hümet güncellemeleri yayınlanana kadar bireysel alabileceğiniz en etkili ve basit önlem, AirDrop ve Quick Share servislerinin görünürlük ayarlarını kontrol etmektir. Eğer bu paylaşımla ilgili özellikleri pek kullanmıyorsanız, güvenlik açığına kapalı kalmak adına bu servisin görünürlüğünü tamamen 'Kimse' seçeneğine almanız en güvenli yaklaşım olacaktır.
Daha pratik bir çözüm arayanlar ise görünürlüğü sadece 'Belirli Kişiler' olarak ayarlayabilirler. Bu sayede, tanıdığınız ve onayladığınız cihazlarla iletişim kururken tanımadığınız bilinmeyen kaynaklardan gelebilecek olası bağlantı girişimlerinin önüne geçilmiş olur.
Hakemler; şu anki açıkların doğrudan cihaza erişim sağlamadığı bilgisini veriyor. Ancak bu tür sistemlerin karmaşıklığı göz önüne alındığında, benzer zafiyetlerin ileride ortaya çıkma ihtimali her zaman mevcuttur. Bu nedenle dijital cihazlarınızın güvenliği için 'Herkes' modunu gereksiz yere açık tutmamak büyük önem taşımaktadır.